Indledning
Specialiserede ingeniørfirmaer står over for en vanskelig udfordring med hensyn til indhold: potentielle kunder søger efter praktiske spørgsmål, mens ansvarlige svar afhænger af arkitektur, driftsforhold og risiko. Effektivt SCADA-indhold skal derfor være tilgængeligt uden at antyde, at ét design passer til alle anlæg. En procesbaseret struktur kan imødekomme søgeintentionen og samtidig bevare de tekniske nuancer, som anlægsledere, automatiseringsingeniører og maskinindkøbere har brug for.
Start med operatørens spørgsmål, ikke med den tekniske definition
En traditionel teknisk artikel begynder ofte med en lang definition og en liste over komponenter. Det er måske korrekt, men det svarer sjældent til læserens umiddelbare bekymring. Operatører spørger, hvorfor en alarm blev forsinket, om en værdi er pålidelig, eller hvad der sker, når kommunikationen går tabt. Anlægsledere ønsker at forstå nedetid, produktionsoversigt og implementeringsrisiko. Indkøbere har brug for at vide, hvad der skal specificeres, før de anmoder om et tilbud. Indholdet bliver lettere at finde, når hver side besvarer et sådant spørgsmål, før den går i dybden med den underliggende teknik.
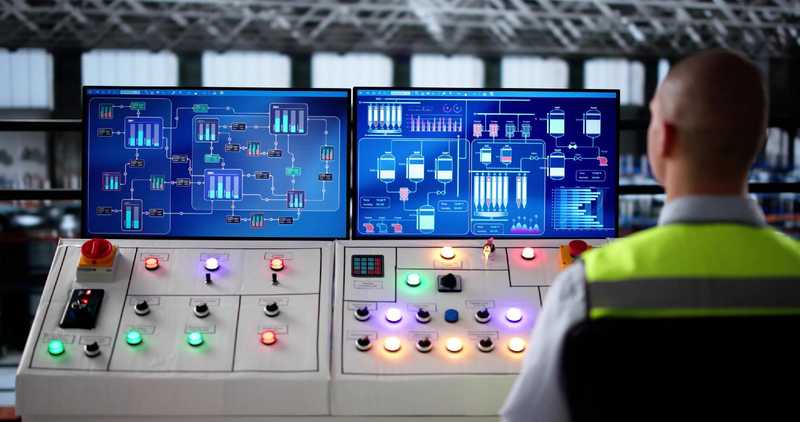
Definitioner er stadig vigtige, men de bør understøtte beslutningen snarere end at dominere den. En nyttig indledning kan forklare, at et overvågningssystem typisk samler en HMI, PLC’er eller RTU’er, kommunikation og datalagring. Den kan derefter henvise læserne til en praktisk guide til SCADA inden for automatisering af produktionsprocesser for en struktureret redegørelse for, hvordan disse elementer understøtter overvågning, styring, analyse og rapportering. Denne fremgangsmåde giver nybegyndere et indgangspunkt uden at skjule de afhængigheder, som erfarne ingeniører forventer at se.
Opbyg indholdet omkring implementeringsfaserne
SCADA er ikke et produkt, der kan forklares tilstrækkeligt gennem en enkelt liste over funktioner. Dets nytteværdi afhænger af kravanalyse, systemdesign, valg af hardware, programmering, integration, test, idriftsættelse og forberedelse af personale. Disse faser udgør en naturlig informationsarkitektur. En potentiel kunde kan starte i den fase, der svarer til det aktuelle problem, mens søgemaskiner kan genkende et sammenhængende sæt af relaterede sider i stedet for flere artikler, der konkurrerer om at definere det samme emne.
Hver fase bør også redegøre for sine input og output. Kravanalysen bør identificere de overvågede processer, kontrolgrænser, brugere, behov for datalagring og konsekvenserne af manglende information. Indholdet om design kan omhandle PLC-grænseflader, tagstrukturer, alarmfilosofi og kommunikation. Indholdet om idriftsættelse bør dække testbetingelser, fejlscenarier og operatørtræning. Dette er mere værdifuldt end at love hurtig implementering, fordi det viser, hvordan usikkerheden reduceres, før det bliver dyrt at omgøre beslutningerne.
Forklar komponenterne ud fra deres ansvarsområder
Sider om HMI’er, styreenheder, databaser og kommunikationslag bør ikke beskrive komponenter isoleret. De bør forklare, hvem eller hvad der er ansvarlig for hver procesbeslutning. En PLC kan udføre styringslogik, mens overvågningslaget præsenterer status, lagrer historik og understøtter operatørens handlinger. Et forretningssystem på højere niveau kan indeholde ordre- eller batchoplysninger. Det vigtige designspørgsmål er, hvor informationen bliver autoritativ, og hvad der sker, hvis poster mangler, er duplikeret eller forsinket.
Denne ansvarsbaserede tilgang forhindrer også, at alt for forenklede diagrammer skaber falsk tillid. En teknisk fungerende forbindelse sikrer ikke i sig selv pålidelig produktionsregnskab eller sporbarhed. Indholdet bør skelne mellem observationssignaler og registreringer, der bekræfter en operation, frigiver materiale eller udløser et andet processtrin. Læsere får dermed beslutningskriterier: ejerskab af kilden, acceptabel forsinkelse, tidsstempelkvalitet, bekræftelsesregler og genopretningsadfærd efter en afbrydelse.
Gør cybersikkerhed til beslutninger rettet mod operatøren
Cybersikkerhed er mest nyttig, når den præsenteres som en designdisciplin snarere end en separat liste over IT-kontroller. Læsere skal forstå, hvordan delte konti, permanent fjernadgang eller ubegrænsede serviceskærmbilleder kan påvirke procesændringer og ansvarlighed. En teknisk tilgang til design af HMI- og SCADA-applikationer med cybersikkerhed for øje begynder med roller, tillidsgrænser, kritiske operationer og eksterne forbindelser, før man diskuterer individuelle beskyttelsesmekanismer.
Denne ramme skaber flere fokuserede og overskuelige emner: hvem der må ændre en opskrift, hvornår udvidet adgang skal udløbe, hvilke handlinger der kræver genautentificering, og hvad en hændelseslog skal registrere. Den forbinder også sikkerhed med brugervenlighed. Rutineopgaver bør forblive effektive, men kritiske handlinger kan kræve bekræftelse, kontrol af processtatus eller en adskilt servicegrænseflade. Målet er ikke at overbelaste operatørerne med advarsler; det er at gøre utilsigtede eller uautoriserede procesændringer sværere at udføre og lettere at rekonstruere.
Offentliggør beslutningskriterier, antagelser og rammebetingelser
Et solidt teknisk indhold angiver, hvad der ændrer svaret. For en alarmstrategi kan relevante faktorer omfatte konsekvens, påkrævet reaktion og operatørens evne til at handle. For en kommunikationsarkitektur kan de omfatte, om information repræsenterer en tilstand eller en hændelse, om kommandoer sendes gennem forbindelsen, og hvor stor en forsinkelse der kan tolereres. For datalagring kan regler for opbevaring, tidssynkronisering og korrektion være vigtigere end databaseterminologi.
Alt-i-en-platformen til effektiv SEO
Bag enhver succesfuld virksomhed ligger en stærk SEO-kampagne. Men med utallige optimeringsværktøjer og -teknikker at vælge imellem kan det være svært at vide, hvor man skal starte. Nå, frygt ikke mere, for jeg har lige det, der kan hjælpe dig. Jeg præsenterer Ranktracker alt-i-en platformen til effektiv SEO
Vi har endelig åbnet for gratis registrering til Ranktracker!
Opret en gratis kontoEller logge ind med dine legitimationsoplysninger
Grænsevilkår er særligt vigtige, hvor SCADA interagerer med maskinsikkerhed. Overvågningssynlighed erstatter ikke sikkerhedsrelaterede kontrolfunktioner, og en HMI-kommando bør ikke præsenteres som ækvivalent med en valideret sikkerhedsfunktion. Hvor en ændring påvirker maskinens drift, kan teamet være nødt til at revurdere risikovurderingen i henhold til ISO 12100 og undersøge relevante krav til kontrolsystemer, herunder ISO 13849, hvor det er relevant. Indholdet bør forklare denne sammenhæng uden at hævde, at en side, et produkt eller en tjeneste garanterer CE-overensstemmelse.
Brug et indholdssystem, der understøtter både søgning og teknisk gennemgang
En vedligeholdelsesvenlig SCADA-videnbase kan anvende fire tilbagevendende sidetyper: operatørspørgsmål, implementeringsfaser, systemkomponenter og beslutningssammenligninger. Hver artikel bør definere sin målgruppe, den beslutning, den understøtter, og grænserne for sit svar. Relaterede sider kan derefter uddybe emnet uden at gentage den samme generiske introduktion. Dette hjælper også tekniske korrekturlæsere med at identificere, om antagelser, grænseflader eller restrisici er blevet udeladt.
Søgbarheden bør måles på mere end blot placeringer i søgeresultaterne. Nyttige indikatorer omfatter, om siden tiltrækker den tilsigtede søgeforespørgsel, om læserne går videre til en relevant teknisk forklaring, og om forespørgslerne kommer med klarere krav. Søgedata kan afsløre huller i ordforrådet, men de bør ikke diktere tekniske konklusioner. Det mest troværdige indhold bevarer kompleksiteten, hvor den påvirker arkitektur, sikkerhed eller ansvar, samtidig med at den giver hver læser et klart næste spørgsmål at stille.