
Bevezetés
A VPN vagy a proxy elrejtheti a címét az egyik csatornán, miközben egy másikon felfedi azt. Az IPv4-es forgalom átmegy az alagúton, míg az IPv6-os megkerüli azt; a böngészője a WebRTC-kérésre a valódi címével válaszol; az operációs rendszere pedig folyamatosan DNS-lekérdezéseket küld az internetszolgáltatójának.
Vannak olyan szivárgásvizsgáló webhelyek, amelyek ezeket mind felderítik, de abban különböznek egymástól, hogy mely csatornákat ellenőrzik, hány lekérdezést küldenek, ki üzemelteti őket, és mit kezdenek az eredményekkel. Íme a nyolc leggyakrabban használt webhely összehasonlítása, majd az eredmények értelmezése és az egyes szivárgástípusok kijavításának módja.
Négy csatornán keresztül történhet szivárgás: IPv4, IPv6, WebRTC és DNS. Egy teljes körű teszt mind a négyet ellenőrzi, és megmutatja, melyik nem felelt meg.
TL;DR
- Egy teljes szivárgásvizsgálat négy csatornát ellenőriz: IPv4, IPv6, WebRTC és DNS.
- Az IPCheckerPro az első helyen áll, mivel mind a négyet egy oldalon ellenőrzi. A BrowserLeaks, az IPLeak.net és a DNSLeakTest.com szintén kiváló alternatívák.
- Végezzen el egy tesztet a VPN-hez való csatlakozás előtt és egyet utána is, hogy azonosítsa a nyilvános IP-címeket vagy a váratlan DNS-feloldókat.
- Végezzen új tesztet a VPN, a böngésző vagy az operációs rendszer frissítései, valamint a hálózati változások után.
A négy szivárgás, amelyet egy tesztnek le kell fednie
Az IPv4-szivárgás a legegyszerűbb: az alagút leállt vagy megszakadt, és a szerver látja a valódi címedet. IPv6-szivárgás akkor fordul elő, amikor a VPN csak IPv4-et továbbít, a hálózatod pedig IPv6-ot is támogat, így bármely IPv6-kompatibilis webhely látja a valódi útvonaladat; az eredeti internetszolgáltatódhoz tartozó cím figyelmeztető jel.
WebRTC-szivárgás akkor fordul elő, amikor a böngésző peer-to-peer-stackje felsorolja a hálózati interfészeidet, és a VPN-től való megkérdezés nélkül átad egy nyilvános címet egy weboldalnak.
Az All-in-One platform a hatékony SEO-hoz
Minden sikeres vállalkozás mögött egy erős SEO kampány áll. De a számtalan optimalizálási eszköz és technika közül lehet választani, ezért nehéz lehet tudni, hol kezdjük. Nos, ne félj tovább, mert van egy ötletem, ami segíthet. Bemutatom a Ranktracker all-in-one platformot a hatékony SEO-ért.
Végre megnyitottuk a Ranktracker regisztrációt teljesen ingyenesen!
Ingyenes fiók létrehozásaVagy Jelentkezzen be a hitelesítő adatokkal
DNS-szivárgás akkor fordul elő, amikor a DNS-lekérdezések megkerülik a védett kapcsolatot. Még akkor is, ha a VPN-alagút sértetlen, egy nem kívánt névfeloldó láthatja azokat a domainneveket, amelyeket Ön keres. Az első esetet jelző teszt egy „mi az én IP-címem” oldal új néven.
Hogyan hasonlítottuk össze őket
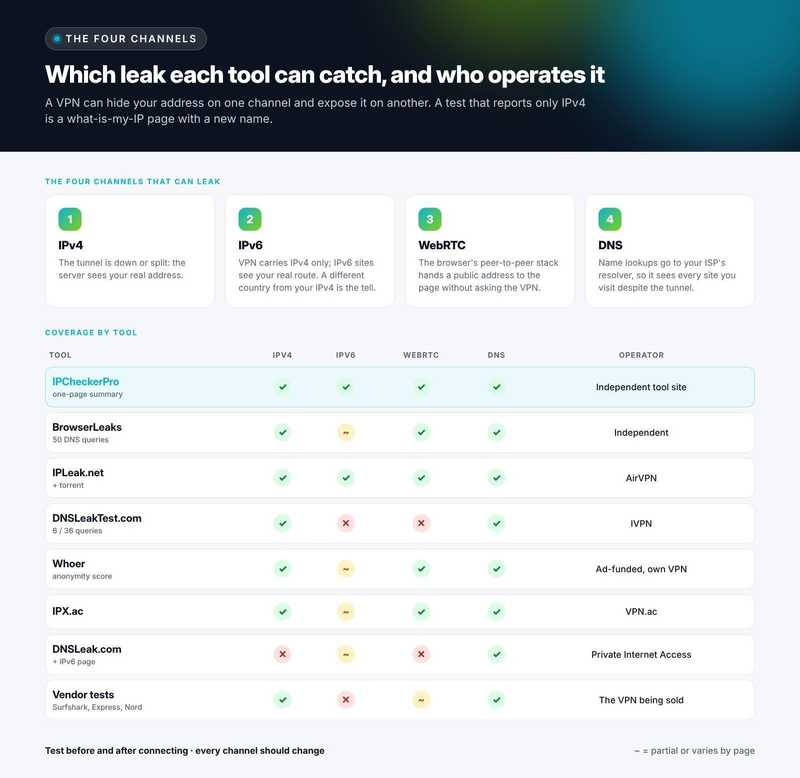
Az eszközöket a felsorolt szivárgásérzékelő funkcióik, a DNS-tesztelési módszereik, a használhatóságuk és az üzemeltetőre vonatkozó információk alapján hasonlítottuk össze. A táblázat rögzíti, mely csatornákat tesztelik, hogyan működik a DNS-teszt, ki üzemelteti a weboldalt és hogyan finanszírozzák, mivel egy VPN-cég által üzemeltetett szivárgásérzékelő egyben az adott cég értékesítési oldala is.
| Eszköz | Ellenőrzött csatornák | DNS-módszer | Üzemeltető és finanszírozás |
| 1. IPCheckerPro | IPv4, IPv6, WebRTC és DNS egy oldalon, csatornánkénti szivárgási összefoglalóval; opcionális eszköz-hely és IP-hely összehasonlítás a böngészőben | Böngésző által indított resolver-felismerés | Független eszközwebhely; „szponzorált hirdetési hely” jelöléssel; kulcs nélküli API, 60 kérés/perc sebességgel |
| 2. BrowserLeaks | IP, DNS, WebRTC, valamint teljes böngésző-ujjlenyomat-csomag | 50 egyedi lekérdezés | Független; hirdetésmentes |
| 3. IPLeak.net | IPv4, IPv6, DNS, WebRTC, torrent-cím felismerés | Több lekérdezés; MaxMind földrajzi helymeghatározás | Az AirVPN üzemelteti |
| 4. DNSLeakTest.com | Csak DNS, plusz az IP-címed | Alapvető teszt 6 lekérdezés; kiterjesztett 36 | Üzemeltető: IVPN |
| 5. Whoer | IP, DNS, WebRTC, időzóna és böngésző, összesítve egy anonimitási pontszámba | Resolver-felismerés | Hirdetésalapú; saját VPN-jét népszerűsíti |
| 6. IPX.ac | IP, DNS, WebRTC, böngészőadatok | Resolver-felismerés | A VPN.ac üzemelteti |
| 7. DNSLeak.com | DNS-központú, külön IPv6- és e-mail-szivárgás-oldalakkal | Resolver-felismerés | Üzemeltető: Private Internet Access |
| 8. VPN-szolgáltatók tesztjei (Surfshark, ExpressVPN, NordVPN) | Általában IP és DNS, néha WebRTC | Resolver-felismerés | A szolgáltató saját termékének marketingoldalai |
1. IPCheckerPro
Az IPCheckerPro IP-szivárgás-tesztje az első választásunk, mivel kényelmes áttekintést nyújt az IPv4, IPv6, WebRTC és DNS-eredményekről, csatornánkénti összefoglalással a lehetséges szivárgásokról.
Az IPv4 sor azt mutatja, amit a szerver látott; az IPv6, a WebRTC és a DNS sorokat a böngésző tölti ki, és mindegyik mellett egy egyszerű magyarázat található arról, mit jelent a szivárgás az adott csatornán.
Egy opcionális lépés – az Ön engedélyével és a böngésző elhagyása nélkül – összehasonlítja az eszköz saját helyét azzal a helyszínnel, ahová az IP-címe tartozik; ez a leggyorsabb módja annak, hogy megnézze, aktív-e a VPN, és mennyire eltér az IP-cím alapján meghatározott földrajzi helyszín a kapcsolatától.
A webhely huszonhét kapcsolódó eszközt működtet tizenegy nyelven, nyílt adatállományokra támaszkodik, percenként hatvan kérésre korlátozott, kulcs nélküli API-t kínál, és egyetlen szponzorált hirdetési helyét is egyértelműen jelöli.
2. BrowserLeaks
A BrowserLeaks a legszigorúbb független lehetőség. DNS-szivárgás-tesztje ötven egyedi lekérdezést indít el, ami feltárja azokat a névfeloldókat is, amelyek körkörösen váltakoznak a szolgáltatók között, és amelyeket a kevésbé alapos tesztek nem vesznek észre, WebRTC-oldala pedig felsorolja minden olyan lehetséges címet, amelyet a böngésző hajlandó közzétenni.
Mindezek mellett a web legteljesebb böngésző-ujjlenyomat-csomagja is rendelkezésre áll. Nincsenek hirdetések, és nincs eladandó termék. Az ára az, hogy az eredmények feltételezik, hogy tudod, mi az a feloldó; alig ad magyarázatot.
3. IPLeak.net
Az AirVPN által üzemeltetett IPLeak.net az IPv4, IPv6, DNS és WebRTC protokollokat fedi le, és egy olyan torrent-cím-felismerési tesztet is kínál, amelyet máshol nem találunk: egy magnet-link segítségével megmutatja, melyik címet jelentené be egy BitTorrent-kliens. A földrajzi helymeghatározás a MaxMind szolgáltatását használja. A teszt alapos és gyors, azzal a nyilvánvaló fenntartással, hogy egy VPN-szolgáltató üzemelteti.
4. DNSLeakTest.com
Az IVPN által üzemeltetett DNSLeakTest.com az a név, amelyet a legtöbb ember keres, és egy dolgot végez el tisztán: egy hat lekérdezésből álló standard tesztet vagy egy harminchat lekérdezésből álló kiterjesztett tesztet, felsorolva az egyes feloldók címét, tulajdonosát és országát. Nem teszteli a WebRTC-t vagy az IPv6-ot, ezért inkább egy ellenőrzési lépésnek kell tekinteni, mint a teljes ellenőrzésnek.
5. Whoer
A Whoer az IP-, DNS-, WebRTC-, időzóna- és böngészőnyelv-ellenőrzéseket egy anonimitási százalékba sűríti, ami könnyen megjegyezhető, de néha félrevezető is lehet, mivel az eltérő időzóna pontokat von le akkor is, ha semmi sem szivárog ki. Számos nyelvre le van fordítva, és hasznos egy gyors áttekintéshez, de az oldal tele van hirdetésekkel, és a webhely saját VPN-jéhez irányítja a felhasználót.
6. IPX.ac
Az IPX.ac, a VPN.ac szolgáltatótól, az IP-, DNS-, WebRTC- és böngészőadatokat egy áttekinthető oldalon jeleníti meg, és ésszerű második véleményként szolgál. Az IPLeak.net-hez hasonlóan ezt is a szolgáltató üzemelteti, és lefedettsége szűkebb, mint az első háromé.
7. DNSLeak.com
A Private Internet Access által üzemeltetett DNSLeak.com egy DNS-központú teszt, tiszta eredményekkel, valamint külön oldalakkal az IPv6- és e-mail-szivárgások ellenőrzéséhez. DNS-javítások ellenőrzésére alkalmas, de teljes körű ellenőrzéshez nem elegendő.
8. VPN-szolgáltatók tesztoldalai
A Surfshark, az ExpressVPN, a NordVPN és a legtöbb más VPN-szolgáltató is közzétesz egy szivárgás-tesztoldalt. Általában az IP-t és a DNS-t ellenőrzik, néha a WebRTC-t is, és a végén azt javasolják, hogy vásároljuk meg a szolgáltató termékét. Nincs ezzel semmi baj, de ezek reklámok, amelyekhez teszt is tartozik, és soha nem szabad, hogy ezek legyenek az egyetlen eszközök, amelyeket az általuk értékesített VPN értékeléséhez használunk.
Az All-in-One platform a hatékony SEO-hoz
Minden sikeres vállalkozás mögött egy erős SEO kampány áll. De a számtalan optimalizálási eszköz és technika közül lehet választani, ezért nehéz lehet tudni, hol kezdjük. Nos, ne félj tovább, mert van egy ötletem, ami segíthet. Bemutatom a Ranktracker all-in-one platformot a hatékony SEO-ért.
Végre megnyitottuk a Ranktracker regisztrációt teljesen ingyenesen!
Ingyenes fiók létrehozásaVagy Jelentkezzen be a hitelesítő adatokkal
Melyik szivárgást képes észlelni az egyes eszközök, és ki üzemelteti őket.
Hogyan értelmezzük a DNS-szivárgás eredményét
Az eredmény egy lista a feloldó címekről, azok tulajdonosával és országával együtt. Ha a tulajdonos az otthoni internetszolgáltatód, miközben azt várnád, hogy a VPN kezelje a DNS-t, vizsgáld meg, hogy a DNS-lekérdezések megkerülik-e az alagutat.
Ha a resolver a VPN-szolgáltatójához tartozik, vagy egy, a szolgáltató által dokumentált harmadik félhez, az eredmény várható lehet. A resolver azonosítója önmagában nem bizonyítja, hogy a forgalom hogyan lett irányítva.
A Google (8.8.8.8) vagy a Cloudflare (1.1.1.1) megjelenése kétértelmű: előfordulhat, hogy a böngészője, eszköze, útválasztója vagy a VPN-je úgy van beállítva, hogy nyilvános feloldót használjon. Maga a jelenlét nem bizonyítja, hogy a DNS megkerüli a VPN-jét.
Ha különböző országokban található több névfeloldó is felbukkan, érdemes utánajárni a dolognak, de a földrajzi eltérések önmagukban nem bizonyítják a szivárgást. Ha lehetséges, futtassa le a kiterjesztett tesztet; egy hat lekérdezésből álló teszt elmulaszthat egy olyan névfeloldót, amely csak időnként válaszol.
Az egyes csatornák kijavítása
IPv6: a legegyszerűbb megoldás egy olyan VPN, amely alagutat hoz létre az IPv6 számára; ellenkező esetben tiltsa le az IPv6-ot az adapteren (Windows: adapter tulajdonságok; macOS: hálózati beállítások, állítsa be az IPv6-ot csak link-localra; Linux: egy sysctl parancs), és ellenőrizze, hogy az IPv6 sor üres marad-e.
WebRTC: A Firefox az about:config oldalon a media.peerconnection.enabled beállításon keresztül teljesen letilthatja; a Chromium-alapú böngészőknél ez nem lehetséges, ezért használjon olyan kiterjesztést, amely a WebRTC-t a proxyra korlátozza, vagy olyan böngészői szabályt, amely az IP-kezelést „disable non-proxied UDP” (nem proxyn keresztül továbbított UDP letiltása) értékre állítja, majd végezzen új tesztet.
DNS: kapcsolja be a VPN saját DNS-beállítását, vagy állítsa be a névfeloldót manuálisan a VPN-címekre, és tiltsa le a Windowson a Smart Multi-Homed Name Resolution funkciót, amely ellenkező esetben egyszerre minden interfészen keresztül küldi el a lekérdezéseket.
IPv4: engedélyezze a kill switch funkciót, hogy egy megszakadt alagút blokkolja a forgalmat, ahelyett, hogy az internetszolgáltatón keresztül irányítaná. Minden változtatás után tesztelje újra mind a négy csatornát, ne csak azt, amelyet kijavított.
Tesztelés okostelefonon
A mobil eszközök gyakran váltanak a Wi-Fi és a mobilhálózatok között, ezért fontos, hogy mindkét kapcsolaton tesztelje a VPN-védelmet, beleértve az IPv6-ot is. Futtassa a tesztet a telefon böngészőjében bekapcsolt VPN mellett, majd kapcsolja ki és be a Wi-Fi-t, és futtassa újra; az eredeti nyilvános IP-cím vagy egy nem kívánt DNS-feloldó megjelenése problémára utalhat.
A mobil eszközökön végzett böngészőalapú tesztek nem látják a többi alkalmazás DNS-lekérdezéseit, ezért a böngésző tiszta eredményét csak a böngészőre vonatkozó bizonyítékként kezelje.
Hogyan hajtson végre megfelelő szivárgásellenőrzést
A VPN-hez való csatlakozás előtt végezzen tesztet, hogy rögzítse valódi IPv4-, IPv6- és feloldó címét, majd csatlakozzon, és futtassa újra a tesztet. A VPN-nek meg kell akadályoznia az eredeti nyilvános IPv4- vagy IPv6-címének kiszivárgását a tesztelt csatornákon keresztül. A DNS-eredményeknek meg kell egyezniük a kívánt feloldó konfigurációval; előfordulhat, hogy az IPv6-ot blokkolják, ahelyett, hogy alagúton továbbítanák.
Ha az eredmény feltárja az eredeti nyilvános IP-címét vagy egy nem kívánt DNS-resolvert, vizsgálja meg azt a csatornát. Ismételje meg az ellenőrzést a VPN-frissítések és a hálózati változások után.
Gyakran feltett kérdések
A böngésző szivárgásvizsgálata ugyanolyan hatékony, mint a csomagok rögzítése? Nem. A böngészővizsgálat azt mutatja, mit csinál a böngésző; a csomagok rögzítése pedig mindent lát, amit az eszköz elküld. A legtöbb felhasználó számára a böngészővizsgálat elegendő, a csomagok rögzítése pedig túlzott intézkedés, de a böngésző tiszta eredménye nem bizonyítja, hogy más alkalmazások is védve vannak.
Látja a tesztoldal a valódi IP-címemet? Ha szivárog a kapcsolat, akkor igen, és pont ez a lényeg. Olyan eszközöket válasszon, amelyek feltüntetik, mit naplóznak; a listán szereplő független oldalak ezt közzéteszik.
Be van kapcsolva a VPN-em, de a teszt az internetszolgáltatóm névfeloldóját mutatja. Meghibásodott a VPN? Lehet, hogy az alagút rendben van, de a DNS-kérések kívülre kerülnek. Kapcsolja be a VPN DNS-beállítását, vagy állítsa be manuálisan a névfeloldót, majd próbálja meg újra a tesztet.
Az All-in-One platform a hatékony SEO-hoz
Minden sikeres vállalkozás mögött egy erős SEO kampány áll. De a számtalan optimalizálási eszköz és technika közül lehet választani, ezért nehéz lehet tudni, hol kezdjük. Nos, ne félj tovább, mert van egy ötletem, ami segíthet. Bemutatom a Ranktracker all-in-one platformot a hatékony SEO-ért.
Végre megnyitottuk a Ranktracker regisztrációt teljesen ingyenesen!
Ingyenes fiók létrehozásaVagy Jelentkezzen be a hitelesítő adatokkal
Miért jelenik meg a tesztben egy számomra ismeretlen külföldi IP-cím? Bekapcsolt VPN esetén ez a kilépési szerver, ami helyes. VPN nélkül ez lehet a szolgáltatód regionális átjárója; a mobilhálózatok gyakran egy másik városon vagy országon keresztül irányítják a forgalmat.
Mi a különbség a DNS-szivárgás és a WebRTC-szivárgás között? A DNS-szivárgás esetén a felkeresett domainnevek nem kívánt névfeloldóhoz juthatnak el; a WebRTC-szivárgás esetén pedig a valódi nyilvános IP-címed kerülhet egy weboldal tudomására. Ezeket különböző helyeken kell kijavítani: a névfeloldó beállításában, illetve a böngészőben.
Források
IPCheckerPro IP-szivárgás-teszt: IPv4, IPv6, WebRTC és DNS egy ellenőrzésben
IPCheckerPro: IP-lekérdezés, szivárgás- és ujjlenyomat-ellenőrző eszközök
Az eszközök jellemzői, a lekérdezések száma és az operátorok a cikk írásának időpontjában az egyes webhelyek saját oldalairól származnak, és változhatnak. Egyetlen szivárgásvizsgálat sem bizonyíthatja az összes szivárgás hiányát; a negatív eredményt bizonyítékként kezelje, ne garanciaként.

