Innledning
Spesialiserte ingeniørfirmaer står overfor en vanskelig utfordring når det gjelder innhold: potensielle kunder søker etter praktiske spørsmål, mens ansvarlige svar avhenger av arkitektur, driftsforhold og risiko. Effektivt SCADA-innhold må derfor være tilgjengelig uten å gi inntrykk av at én løsning passer for alle anlegg. En prosessbasert struktur kan tilfredsstille søkeintensjonen samtidig som den bevarer de tekniske nyansene som anleggsledere, automatiseringsingeniører og maskininnkjøpere trenger.
Start med operatørens spørsmål, ikke teknologidefinisjonen
En tradisjonell teknisk artikkel begynner ofte med en lang definisjon og en liste over komponenter. Det kan være korrekt, men det samsvarer sjelden med leserens umiddelbare bekymring. Operatører spør hvorfor en alarm ble forsinket, om en verdi er pålitelig eller hva som skjer når kommunikasjonen brytes. Anleggsledere ønsker å forstå driftsstans, produksjonsoversikt og implementeringsrisiko. Innkjøpere må vite hva som må spesifiseres før de ber om et tilbud. Innholdet blir lettere å finne når hver side besvarer ett slikt spørsmål før den går nærmere inn på den underliggende teknikken.
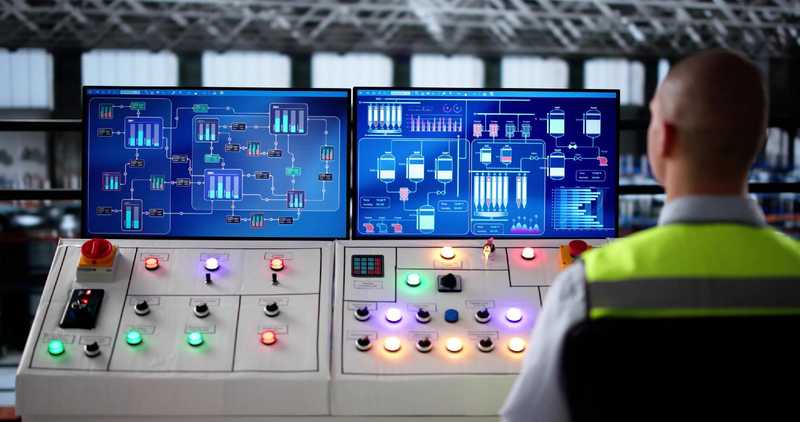
Definisjoner er fortsatt viktige, men de bør støtte beslutningen snarere enn å dominere den. En nyttig innledning kan forklare at et overvåkingssystem vanligvis består av en HMI, PLC-er eller RTU-er, kommunikasjon og datalagring. Deretter kan den lede leserne til en praktisk veiledning om SCADA i automatisering av produksjonsprosesser, for en strukturert redegjørelse for hvordan disse elementene støtter overvåking, styring, analyse og rapportering. Denne fremgangsmåten gir nykommere et inngangspunkt uten å skjule avhengighetene som erfarne ingeniører forventer å se.
Bygg innholdet rundt implementeringsfasene
SCADA er ikke et produkt som kan forklares tilstrekkelig gjennom en enkelt liste over funksjoner. Dets nytte avhenger av kravanalyse, systemdesign, valg av maskinvare, programmering, integrasjon, testing, igangkjøring og forberedelse av personell. Disse trinnene gir en naturlig informasjonsarkitektur. En potensiell kunde kan starte på det trinnet som samsvarer med det aktuelle problemet, mens søkemotorer kan gjenkjenne et sammenhengende sett av relaterte sider i stedet for flere artikler som konkurrerer om å definere det samme emnet.
Hvert trinn bør også redegjøre for sine innganger og utganger. Kravanalysen bør identifisere overvåkede prosesser, kontrollgrenser, brukere, behov for datalagring og konsekvensene av utilgjengelig informasjon. Innholdet om design kan omhandle PLC-grensesnitt, tag-strukturer, alarmfilosofi og kommunikasjon. Innholdet om igangkjøring bør dekke testbetingelser, feilscenarier og operatøropplæring. Dette er mer verdifullt enn å love rask implementering, fordi det viser hvordan usikkerheten reduseres før det blir kostbart å reversere beslutninger.
Forklar komponentene gjennom deres ansvarsområder
Sider om HMI-er, kontrollere, databaser og kommunikasjonslag bør ikke beskrive komponenter isolert. De bør forklare hvem eller hva som er ansvarlig for hver prosessbeslutning. En PLC kan utføre styringslogikk, mens overvåkingslaget viser status, lagrer historikk og støtter operatørens handlinger. Et forretningssystem på høyere nivå kan inneholde ordre- eller batchinformasjon. Det viktige designspørsmålet er hvor informasjonen blir autoritativ, og hva som skjer hvis oppføringer mangler, er duplisert eller forsinket.
Denne ansvarsbaserte tilnærmingen forhindrer også at forenklede diagrammer skaper falsk trygghet. En teknisk fungerende tilkobling gir ikke i seg selv pålitelig produksjonsregnskap eller sporbarhet. Innholdet bør skille mellom observasjonssignaler og registreringer som bekrefter en operasjon, frigir materiale eller utløser et nytt trinn i prosessen. Leserne får da beslutningskriterier: eierskap til kilden, akseptabel forsinkelse, tidsstempelkvalitet, bekreftelsesregler og gjenopprettingsatferd etter et avbrudd.
Gjør cybersikkerhet til beslutninger rettet mot operatører
Cybersikkerhet er mest nyttig når den presenteres som en designdisiplin snarere enn en separat liste over IT-kontroller. Leserne må forstå hvordan delte kontoer, permanent fjernadgang eller ubegrensede tjenestesider kan påvirke prosessendringer og ansvarlighet. En ingeniørmessig tilnærming til utforming av HMI- og SCADA-applikasjoner med cybersikkerhet i tankene begynner med roller, tillitsgrenser, kritiske operasjoner og eksterne tilkoblinger før man diskuterer individuelle beskyttelsesmekanismer.
Denne rammen skaper flere fokuserte og oversiktlige temaer: hvem som kan endre en oppskrift, når utvidet tilgang bør utløpe, hvilke handlinger som krever ny autentisering, og hva en hendelseslogg må registrere. Den knytter også sikkerhet til brukervennlighet. Rutinemessige oppgaver bør forbli effektive, men kritiske handlinger kan kreve bekreftelse, kontroller av prosessstatus eller et adskilt tjenestegrensesnitt. Målet er ikke å belaste operatørene med advarsler; det er å gjøre utilsiktede eller uautoriserte prosessendringer vanskeligere å utføre og enklere å rekonstruere.
Publiser beslutningskriterier, forutsetninger og rammebetingelser
Godt teknisk innhold angir hva som endrer svaret. For en alarmstrategi kan relevante faktorer omfatte konsekvens, nødvendig respons og operatørens evne til å handle. For en kommunikasjonsarkitektur kan de omfatte om informasjon representerer en tilstand eller en hendelse, om kommandoer sendes gjennom forbindelsen, og hvor mye forsinkelse som er akseptabelt. For datalagring kan regler for oppbevaring, tidssynkronisering og korrigering være viktigere enn databaseterminologi.
Alt-i-ett-plattformen for effektiv søkemotoroptimalisering
Bak enhver vellykket bedrift ligger en sterk SEO-kampanje. Men med utallige optimaliseringsverktøy og teknikker der ute å velge mellom, kan det være vanskelig å vite hvor du skal begynne. Vel, frykt ikke mer, for jeg har akkurat det som kan hjelpe deg. Vi presenterer Ranktracker alt-i-ett-plattformen for effektiv SEO.
Vi har endelig åpnet registreringen til Ranktracker helt gratis!
Opprett en gratis kontoEller logg inn med påloggingsinformasjonen din
Rammebetingelser er spesielt viktige der SCADA samhandler med maskinsikkerhet. Overvåkingssynlighet erstatter ikke sikkerhetsrelaterte kontrollfunksjoner, og en HMI-kommando bør ikke presenteres som likestilt med en validert sikkerhetsfunksjon. Der en endring påvirker maskinens drift, kan teamet måtte revurdere risikovurderingen i henhold til ISO 12100 og undersøke relevante krav til kontrollsystemet, inkludert ISO 13849 der det er aktuelt. Innholdet bør forklare dette forholdet uten å hevde at en side, et produkt eller en tjeneste garanterer CE-samsvar.
Bruk et innholdssystem som støtter både søk og teknisk gjennomgang
En vedlikeholdbar SCADA-kunnskapsbase kan benytte fire tilbakevendende sidetyper: spørsmål fra operatører, implementeringsfaser, systemkomponenter og beslutningssammenligninger. Hver artikkel bør definere sin målgruppe, hvilken beslutning den støtter og begrensningene i svaret. Relaterte sider kan deretter utdype emnet uten å gjenta den samme generiske innledningen. Dette hjelper også tekniske granskere med å identifisere om forutsetninger, grensesnitt eller gjenværende risikoer er utelatt.
Søkbarhet bør måles på mer enn bare rangeringer. Nyttige indikatorer inkluderer om siden tiltrekker seg den tiltenkte søkeforespørselen, om leserne går videre til en relevant teknisk forklaring og om henvendelser kommer inn med klarere krav. Søkedata kan avdekke mangler i vokabularet, men de bør ikke diktere tekniske konklusjoner. Det mest troverdige innholdet bevarer kompleksiteten der den påvirker arkitektur, sikkerhet eller ansvar, samtidig som den gir hver leser et klart neste spørsmål å stille.