Inledning
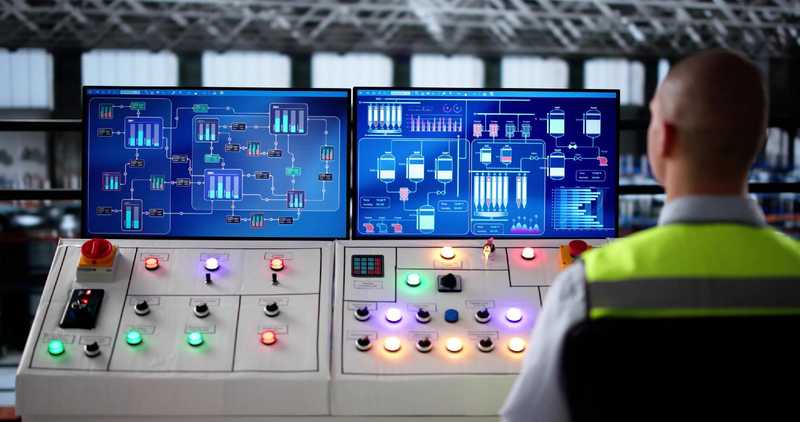
Specialiserade ingenjörsföretag står inför en svår utmaning när det gäller innehåll: potentiella kunder söker efter praktiska frågor, medan ansvarsfulla svar beror på arkitektur, driftsförhållanden och risker. Effektivt SCADA-innehåll måste därför vara tillgängligt utan att ge intryck av att en och samma konstruktion passar alla anläggningar. En processledd struktur kan tillgodose sökintentionen samtidigt som den bevarar de tekniska nyanserna som anläggningschefer, automationsingenjörer och maskininköpare behöver.
Utgå från operatörens fråga, inte från teknikdefinitionen
En konventionell teknisk artikel inleds ofta med en lång definition och en lista över komponenter. Det må vara korrekt, men det stämmer sällan överens med läsarens omedelbara fråga. Operatörer undrar varför ett larm fördröjdes, om ett värde är tillförlitligt eller vad som händer när kommunikationen bryts. Anläggningschefer vill förstå driftstopp, produktionsöversikt och implementeringsrisker. Inköpare behöver veta vad som måste specificeras innan de begär en offert. Innehållet blir lättare att hitta när varje sida besvarar en sådan fråga innan den går in på den underliggande tekniken.
Definitioner är fortfarande viktiga, men de bör stödja beslutet snarare än att dominera det. En användbar inledning kan förklara att ett övervakningssystem vanligtvis består av en HMI, PLC:er eller RTU:er, kommunikation och datalagring. Den kan sedan hänvisa läsarna till en praktisk guide om SCADA inom automatisering av produktionsprocesser för en strukturerad redogörelse för hur dessa element stöder övervakning, styrning, analys och rapportering. Denna uppbyggnad ger nykomlingar en ingång utan att dölja de beroendeförhållanden som erfarna ingenjörer förväntar sig att se.
Bygg upp innehållet kring implementeringsfaserna
SCADA är inte en produkt som kan förklaras tillräckligt väl genom en enda lista över funktioner. Dess nytta beror på kravanalys, systemdesign, val av hårdvara, programmering, integration, testning, driftsättning och personalförberedelser. Dessa steg utgör en naturlig informationsarkitektur. En potentiell kund kan börja på det steg som motsvarar det aktuella problemet, medan sökmotorer kan känna igen en sammanhängande uppsättning relaterade sidor snarare än flera artiklar som konkurrerar om att definiera samma ämne.
Varje steg bör också redogöra för sina ingångar och utgångar. Kravanalysen bör identifiera övervakade processer, styrgränser, användare, behov av datalagring och konsekvenserna av otillgänglig information. Innehåll om design kan behandla PLC-gränssnitt, taggstrukturer, larmfilosofi och kommunikation. Innehåll om driftsättning bör täcka testförhållanden, felscenarier och operatörsutbildning. Detta är mer värdefullt än att lova snabb implementering, eftersom det visar hur osäkerheten minskas innan beslut blir kostsamma att ångra.
Förklara komponenterna utifrån deras ansvarsområden
Sidor om HMI:er, styrenheter, databaser och kommunikationslager bör inte beskriva komponenterna isolerat. De bör förklara vem eller vad som är ansvarigt för varje processbeslut. En PLC kan exekvera styrlogik, medan övervakningslagret visar status, lagrar historik och stöder operatörens åtgärder. Ett affärssystem på högre nivå kan innehålla order- eller batchinformation. Den viktiga designfrågan är var informationen blir auktoritativ och vad som händer om poster saknas, dupliceras eller försenas.
Detta ansvarsbaserade tillvägagångssätt förhindrar också att alltför förenklade diagram skapar falsk trygghet. En tekniskt fungerande anslutning innebär inte i sig tillförlitlig produktionsredovisning eller spårbarhet. Innehållet bör skilja mellan observationssignaler och poster som bekräftar en operation, frigör material eller utlöser ett annat processteg. Läsarna får då beslutskriterier: ägarskap av källan, acceptabel fördröjning, tidsstämpelns kvalitet, bekräftelseregler och återställningsbeteende efter ett avbrott.
Förvandla cybersäkerhet till beslut riktade mot operatörer
Cybersäkerhet är mest användbar när den presenteras som en designdisciplin snarare än en separat lista över IT-kontroller. Läsarna behöver förstå hur delade konton, permanent fjärråtkomst eller obegränsade tjänsteskärmar kan påverka processförändringar och ansvarsskyldighet. En teknisk approach till utformning av HMI- och SCADA-applikationer med cybersäkerhet i åtanke börjar med roller, förtroendegränser, kritiska operationer och externa anslutningar innan enskilda skyddsmekanismer diskuteras.
Denna inramning skapar flera fokuserade och tydliga ämnen: vem som får ändra ett recept, när utökad åtkomst ska upphöra, vilka åtgärder som kräver omautentisering och vad en händelselogg måste registrera. Den kopplar också samman säkerhet med användbarhet. Rutinuppgifter bör förbli effektiva, men kritiska åtgärder kan behöva bekräftelse, kontroller av processstatus eller ett avskilt tjänstegränssnitt. Målet är inte att belasta operatörerna med varningar; det är att göra oavsiktliga eller obehöriga processförändringar svårare att genomföra och lättare att rekonstruera.
Publicera beslutskriterier, antaganden och gränsvillkor
Ett gediget tekniskt innehåll anger vad som påverkar svaret. För en larmstrategi kan relevanta faktorer omfatta konsekvens, erforderlig åtgärd och operatörens handlingsförmåga. För en kommunikationsarkitektur kan de omfatta huruvida informationen representerar ett tillstånd eller en händelse, huruvida kommandon skickas via anslutningen och hur stor fördröjning som är acceptabel. För datalagring kan regler för lagringstid, tidssynkronisering och korrigering vara viktigare än databasterminologi.
Allt-i-ett-plattformen för effektiv SEO
Bakom varje framgångsrikt företag finns en stark SEO-kampanj. Men med otaliga optimeringsverktyg och tekniker att välja mellan kan det vara svårt att veta var man ska börja. Nåväl, frukta inte längre, för jag har precis det som kan hjälpa dig. Jag presenterar Ranktracker, en allt-i-ett-plattform för effektiv SEO.
Vi har äntligen öppnat registreringen av Ranktracker helt gratis!
Skapa ett kostnadsfritt kontoEller logga in med dina autentiseringsuppgifter
Gränsvillkor är särskilt viktiga där SCADA interagerar med maskinsäkerhet. Övervakningssynlighet ersätter inte säkerhetsrelaterade styrfunktioner, och ett HMI-kommando bör inte framställas som likvärdigt med en validerad säkerhetsfunktion. Om en ändring påverkar maskinens drift kan teamet behöva se över riskbedömningen enligt ISO 12100 och granska relevanta krav på styrsystem, inklusive ISO 13849 där så är tillämpligt. Innehållet bör förklara detta samband utan att hävda att en sida, produkt eller tjänst garanterar CE-överensstämmelse.
Använd ett innehållssystem som stöder både sökning och teknisk granskning
En underhållbar SCADA-kunskapsbas kan använda fyra återkommande sidtyper: frågor från operatörer, implementeringssteg, systemkomponenter och beslutsjämförelser. Varje artikel bör definiera sin avsedda läsare, det beslut den stöder och gränserna för sitt svar. Relaterade sidor kan sedan fördjupa ämnet utan att upprepa samma generiska inledning. Detta hjälper också tekniska granskare att identifiera om antaganden, gränssnitt eller kvarstående risker har utelämnats.
Sökbarheten bör mätas med mer än bara rankningar. Användbara indikatorer är bland annat om sidan lockar den avsedda sökfrågan, om läsarna går vidare till en relevant teknisk förklaring och om förfrågningar kommer in med tydligare krav. Sökdata kan avslöja luckor i vokabulären, men de bör inte diktera tekniska slutsatser. Det mest trovärdiga innehållet bevarar komplexiteten där den påverkar arkitektur, säkerhet eller ansvar, samtidigt som det ger varje läsare en tydlig nästa fråga att ställa.